Aby zapewnić Ci najlepszą możliwą obsługę, ta strona korzysta z plików cookie. Korzystanie z witryny oznacza zgodę na używanie przez nas tych plików. Opublikowaliśmy regulamin dotyczący plików cookies, w którym znajdziesz więcej informacji na ten temat. Zobacz Politykę plików cookies.
Zasilanie PoE o łącznej mocy 250 W: 24 porty PoE+ zgodne ze standardami 802.3at/af, zapewniające łącznie 250 W* mocy zasilania.
Gigabitowe porty: 24 gigabitowe porty PoE+ i 4 sloty SFP przekładają się na połączenia o dużych prędkościach.
Działanie zintegrowane z platformą Omada SDN: Bezobsługowa konfiguracja ZTP**, centralne zarządzanie w chmurze i inteligentne monitorowanie.
Centralne zarządzanie: Dostęp z poziomu chmury i aplikacja Omada to wygoda zarządzania.
Routing statyczny: Sterowanie ruchem wewnętrznym w celu efektywniejszego wykorzystania zasobów sieciowych.
Niezawodne zabezpieczenia: Wiązanie adresów IP, MAC i portów, ACL, Port Security, ochrona przed atakami DoS, Storm Control, DHCP Snooping, 802.1X, uwierzytelnianie poprzez serwer Radius i wiele więcej.
Optymalizacja transmisji głosu i wideo: QoS L2/L3/L4 i IGMP Snooping.
IPv6: Obsługa IPv6 z podwójnym stosem IPv4/IPv6, MLD snooping i IPv6 neighbor discovery.
Większe możliwości rozwoju biznesu dzięki Omada
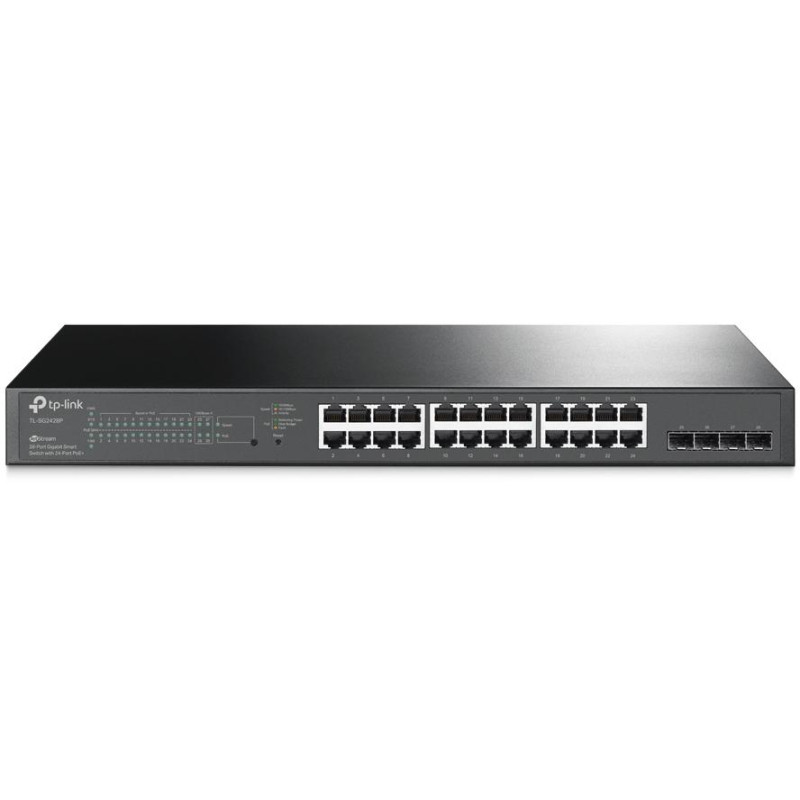
Przełącznik Smart JetStream, 28 portów gigabitowych, w tym 24 porty PoE+
Scentralizowane zarządzanie w chmurze
Zaawansowane funkcje warstwy 2+
Niezawodne zabezpieczenia
Zasilanie PoE+
Sterowanie programowe infrastrukturą sieciową (SDN) z dostępem z chmury
Platforma do programowego sterowania infrastrukturą sieciową (SDN) Omada integruje działanie urządzeń sieciowych, w tym punktów dostępowych, przełączników i bram sieciowych, zapewniając kompleksowe zarządzanie centralne z chmury. Omada umożliwia stworzenie wysoce skalowalnej sieci — w pełni kontrolowanej za pomocą jednego interfejsu. Przekłada się to na płynne połączenia przewodowe i bezprzewodowe, które są niezbędne w hotelarstwie, edukacji, sprzedaży detalicznej, biurach i w wielu innych branżach i miejscach.
Wymiary (S x G x W): 440 × 220 × 44 mm (17,3 × 8,7 × 1,73 cala)
Montaż: Możliwość montażu w szafie rack
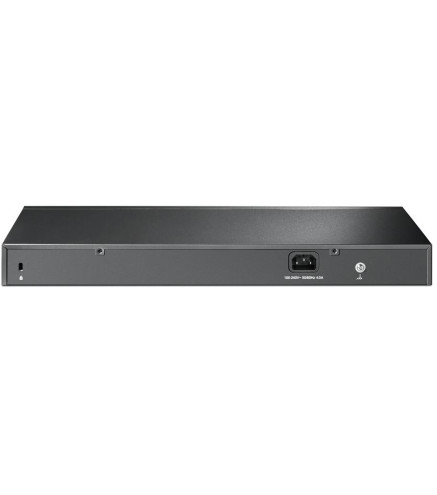
Maks. zużycie energii: • 32,1 W (110 V/50 Hz) (bez podłączonego urządzenia z obsługą PoE) • 308,6 W (110 V/50 Hz) (podczas zasilania z mocą 250 W)
Ilość generowanego ciepła: • 109,53 BTU/h (bez podłączonego urządzenia z obsługą PoE) • 1052,94 BTU/h (podczas zasilania z mocą 250 W)
WYDAJNOŚĆ
Przepustowość: 56 Gb/s
Szybkość przekierowań pakietów: 41,7 Mp/s
Tablica adresów MAC: 8K
Bufor pakietów: 4,1 Mbit
Ramki jumbo: 9 KB
FUNKCJE OPROGRAMOWANIA
Funkcja Quality of Service: • Obsługa priorytetowania 802.1p CoS/DSCP • 8 kolejek priorytetowania • Tryb harmonogramu priorytetowania: - SP (Strict Priority) - WRR (Weighted Round Robin) • Konfiguracja wagi kolejek • Kontrola przepustowości - Ograniczanie prędkości transferu w oparciu o port/przepływ danych • Płynniejsze działanie • Storm Control - Wiele trybów kontroli (kb/s/wskaźnik) - Kontrola transmisji Broadcast/Multicast/Unknown-Unicast
Funkcje L2 i L2+: • Interfejsy 16 IP - Obsługa interfejsu IPv4/IPv6 • Routing statyczny - 32 trasy statyczne IPv4/IPv6 • Serwer DHCP • DHCP Relay - DHCP Interface Relay - DHCP VLAN Relay • DHCP L2 Relay • Wpisy statyczne ARP • Proxy ARP • Gratuitous ARP • Agregacja łączy - Statyczna agregacja łączy - Do 8 grup agregacji i do 8 portów na grupę - LACP 802.3ad • Protokół drzewa rozpinającego (STP) - STP 802.1D - RSTP 802.1w - MSTP 802.1s - Zabezpieczenia STP: ochrona TC, filtrowanie/ochrona poprzez pakiety BPDU, ochrona Root • Wykrywanie pętli zwrotnych • Kontrola przepływu - Kontrola przepływu 802.3x • Mirroring - Port Mirroring - Mirroring procesora - Przesył One-to-One - Przesył Many-to-One - W oparciu o przepływ - Port wejścia/wyjścia / obydwa porty • Device Link Detect Protocol (DLDP) • 802.1ab LLDP/ LLDP-MED
Sieci VLAN: • Grupy VLAN - Maks. 4K grup VLAN • Tagowanie 802.1Q VLAN • Adres MAC VLAN • Protokół VLAN • GVRP • Głosowa sieć VLAN
Listy kontroli dostępu: • Obsługa do 230 wpisów • Przedziały czasowe - Kwant czasu - Przedział czasowy w tygodniu - Uniwersalny przedział czasowy - Okres wakacji • Lista kontroli dostępu (ACL) oparta o czas • Adres MAC ACL - Źródłowy adres MAC - Docelowy adres MAC - ID sieci VLAN - User Priority - Ethertype • Adres IP ACL - Źródłowy adres IP - Docelowy adres IP - Protokół IP - Flaga TCP - Port źródłowy TCP/UDP - Port docelowy TCP/UDP - DSCP/TOS adresu IP • ACL IPv6 • Łączona ACL • Działania reguł - Zezwalaj/Odrzuć • Polityka kontroli dostępu - Mirror - Limit prędkości - Redirect - QoS Remark • Reguła wiązania ACL - Wiązanie portów - Wiązanie VLAN • Działania dla przepływów - Mirror (do obsługiwanego interfejsu) - Redirect (do obsługiwanego interfejsu) - Limit prędkości - QoS Remark
Bezpieczeństwo transmisji: • AAA • Uwierzytelnianie 802.1X - Uwierzytelnianie w oparciu o port - Uwierzytelnianie w oparciu o adres MAC (Host) - Dostępne metody uwierzytelniania: PAP/EAP-MD5 - MAB - Sieć VLAN dla gości - Uwierzytelnianie i autoryzowanie poprzez Radius • Wiązanie adresów IP/IPv6 i MAC - 512 możliwych wpisów - DHCP Snooping - DHCPv6 Snooping - Inspekcja ARP - Wykrywanie ataków ND • Ochrona źródłowego adresu IP - 253 możliwych wpisów - Źródłowy adres IP + źródłowy adres MAC • Ochrona źródłowego adresu IPv6 - 183 możliwych wpisów - Źródłowy adres IPv6 + źródłowy adres MAC • Ochrona przed atakami DoS • Ochrona portów poprzez ich statyczną/dynamiczną/stałą konfigurację - Do 64 adresów MAC na port • Storm Control Broadcast/Multicast/Unicast - tryb kontroli (kb/s/wskaźnik) • Izolacja portów • Bezpieczne zarządzanie webowe poprzez HTTPS z szyfrowaniem SSLv3/TLS 1.2 • Bezpieczne zarządzanie CLI z szyfrowaniem SSHv1/SSHv2 • Kontrola dostępu w oparciu o IP/port/MAC